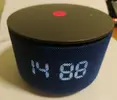
«Алису» взломали и вывели 1488 на LED-панель: благодаря ошибке индусов появилась возможность мощно кастомизировать Яндекс Станцию
20 октября индийский удостоверяющий центр eMudhra сообщил, что мощно накосячил: паджиты неправильно сгенерировали ключи для 8 промежуточных сертификатов и буквально подставили весь Интернет.
Всё это произошло ещё прошлой весной, но индусы благоразумно помалкивали. Однако на этой неделе возникла реальная угроза: у злоумышленников появилась возможность создавать TLS-сертификаты для чужого домена.
Прежде чем проблема успела всплыть наружу и спровоцировать шитшторм, eMudhra тупо отключили сертификаты. Однако тут в игру вступили энтузиасты — они поняли, что абуз всё ещё доступен на умных девайсах.
И тут шитшторм всё-таки начался: челы подделали серверы конфигурации Яндекс Станции и получили root-доступ. Благодаря этому у них появилась возможность делать с Алисой что угодно — даже включать сервер Minecraft и играть в Doom.
Ради этого некоторые даже начали скупать дешёвые версии Станций. Яндекс сообщает, что уязвимость уже устранена, однако энтузиастов не остановить.






 Готов забрать за спасибо, пишите.


